security-audit (Cloudflare)
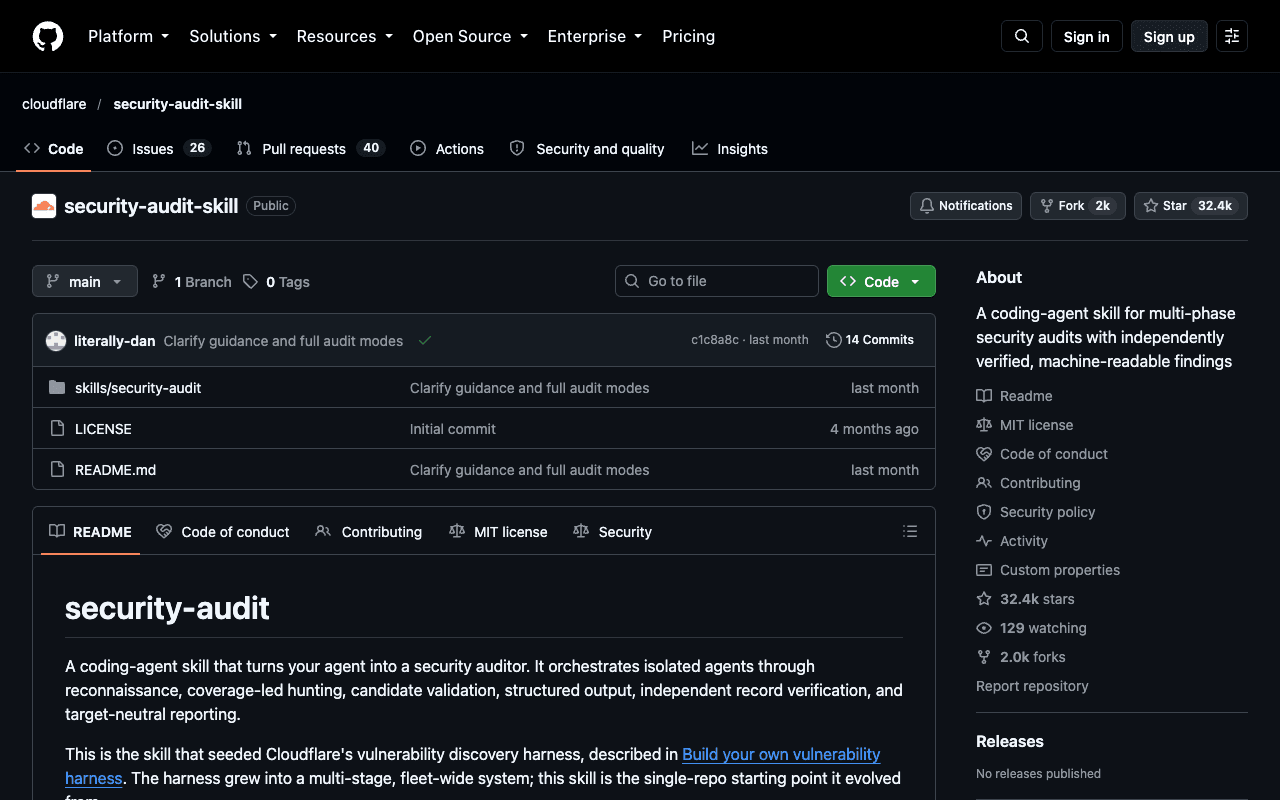
security-audit est une skill pour agents de code publiée par Cloudflare sous licence MIT. Elle orchestre des agents isolés à travers six phases : reconnaissance, chasse guidée par la couverture, validation de chaque piste par un vérificateur qui cherche à la réfuter, sortie structurée, vérification indépendante des constats, puis rapport. Chaque constat est classé `confirmed`, `needs_validation` ou `rejected`. Cloudflare indique que cette skill est le point de départ de son propre harnais de découverte de vulnérabilités. Je ne l'utilise pas sur ce site : je la référence pour la rigueur de sa méthode.
Avantages clés
- Méthode explicite en six phases : l'agent qui vérifie un constat n'est jamais celui qui l'a trouvé
- Sortie lisible par une machine (`findings.json` validé par un schéma) et rapports en Markdown
- Les pistes non prouvées restent `needs_validation` au lieu d'être déclarées vulnérabilités
- Licence MIT, installation en une commande avec le Skills CLI
Pour qui, pour quoi
Développeurs et équipes sécurité qui veulent un premier audit structuré d'un dépôt de code avec un agent, et qui savent relire des constats techniques.
- Lancer un audit de sécurité complet d'un dépôt, avec rapport et constats détaillés
- Cibler un dossier précis (par exemple `./src`) pour une recherche de vulnérabilités
- Relancer l'audit plusieurs fois sur le même dépôt pour élargir la couverture
Comment démarrer
- 1Installer la skill : `npx skills add https://github.com/cloudflare/security-audit-skill --skill security-audit` (option `--global` pour une installation utilisateur).
- 2Ouvrir l'agent de code dans le dépôt à auditer (Node.js est requis pour les validateurs).
- 3Demander par exemple : « security audit this codebase » ; sans dossier de sortie précisé, les résultats vont dans `~/security-audit-skill/<repo-name>/run-<N>`.
Points de vigilance
- Exige un modèle qui gère les outils et les sous-agents en parallèle : toutes les configurations d'agent ne conviennent pas.
- Pour exécuter du code de la cible (builds, tests, fuzzers), le README demande un bac à sable isolé du réseau. Sans lui, la piste reste `needs_validation` et le code n'est pas exécuté.
- Un audit multi-agents est gourmand en tokens : à budgéter avant de lancer la skill sur un gros dépôt.
- Une seule exécution ne suffit pas : d'après les tests de Cloudflare, elle trouve environ la moitié de ce que trouvent des exécutions répétées.
Questions fréquentes
Cette skill fonctionne-t-elle uniquement avec Claude ?
Non, le README parle d'un agent de code générique, à condition que son modèle gère les outils et les sous-agents en parallèle. Le Skills CLI propose des options de sélection d'agent (`npx skills --help`).
Un constat marqué `confirmed` est-il une certitude ?
Il repose sur une trace complète dans le code source et un résultat observé et borné, vérifiés par un agent indépendant. Cela reste un audit automatisé : un humain doit relire avant de corriger ou de communiquer.
Que signifie `needs_validation` ?
Une piste étayée par le code mais dont un fait précis reste non résolu, souvent parce que son exécution aurait demandé un bac à sable. Elle ne reçoit pas de sévérité.
À explorer aussi
Claude Code
L'agent en ligne de commande d'Anthropic, capable de lire, écrire et exécuter du code directement dans un projet réel.
Vercel MCP
Le serveur MCP de Vercel : consulter déploiements, logs et projets directement depuis un agent IA.
Playwright
Le framework de test et d'automatisation navigateur de Microsoft, utilisé ici pour capturer des captures d'écran réelles.