DGFiP : la fuite de données cache une double crise, technique et humaine


Le 12 août 2026, un pirate revendique le vol de 678 437 dossiers fiscaux à la DGFiP, intrusion remontant au 26 juin via des identifiants usurpés. Sur l'organigramme officiel des services centraux, daté du 4 août 2026, la cybersécurité de l'administration tient à un seul bureau, fusionné avec l'infrastructure, positionné à quatre niveaux sous la Directrice Générale, sans aucun RSSI identifiable. Ce que cet organigramme ne montre pas, c'est l'autre versant de la même histoire : une administration où un agent sur trois se déclare fatigué, où le ministère lui-même reconnaît 19 suicides et 21 tentatives de suicide parmi les agents en 2025, plus du double de 2024. Ce ne sont pas deux sujets différents. Ce sont deux symptômes du même sous-investissement.
Ce que l'organigramme révèle sur la gouvernance cyber
L'afficher ici charge un script de X (anciennement Twitter), qui reçoit alors votre adresse IP et les informations habituelles de votre navigateur. Politique de confidentialité.
C'est l'architecte système Thomas Jardinet qui a le premier documenté ce point, organigramme officiel à l'appui, dans un fil publié le 18 août 2026. Sur l'ensemble de la structure des services centraux, un seul intitulé est lié au cyber : un "Bureau des infrastructures et de la sécurité", fusionné avec l'infrastructure. La chaîne hiérarchique complète passe par le Service des systèmes d'information (Tomasz Blanc), le Département des Ressources et du support (Sandrine Laplace), puis un service nommé sobrement "Production", avant d'arriver à ce bureau. Aucun RSSI n'apparaît nulle part sur l'organigramme.
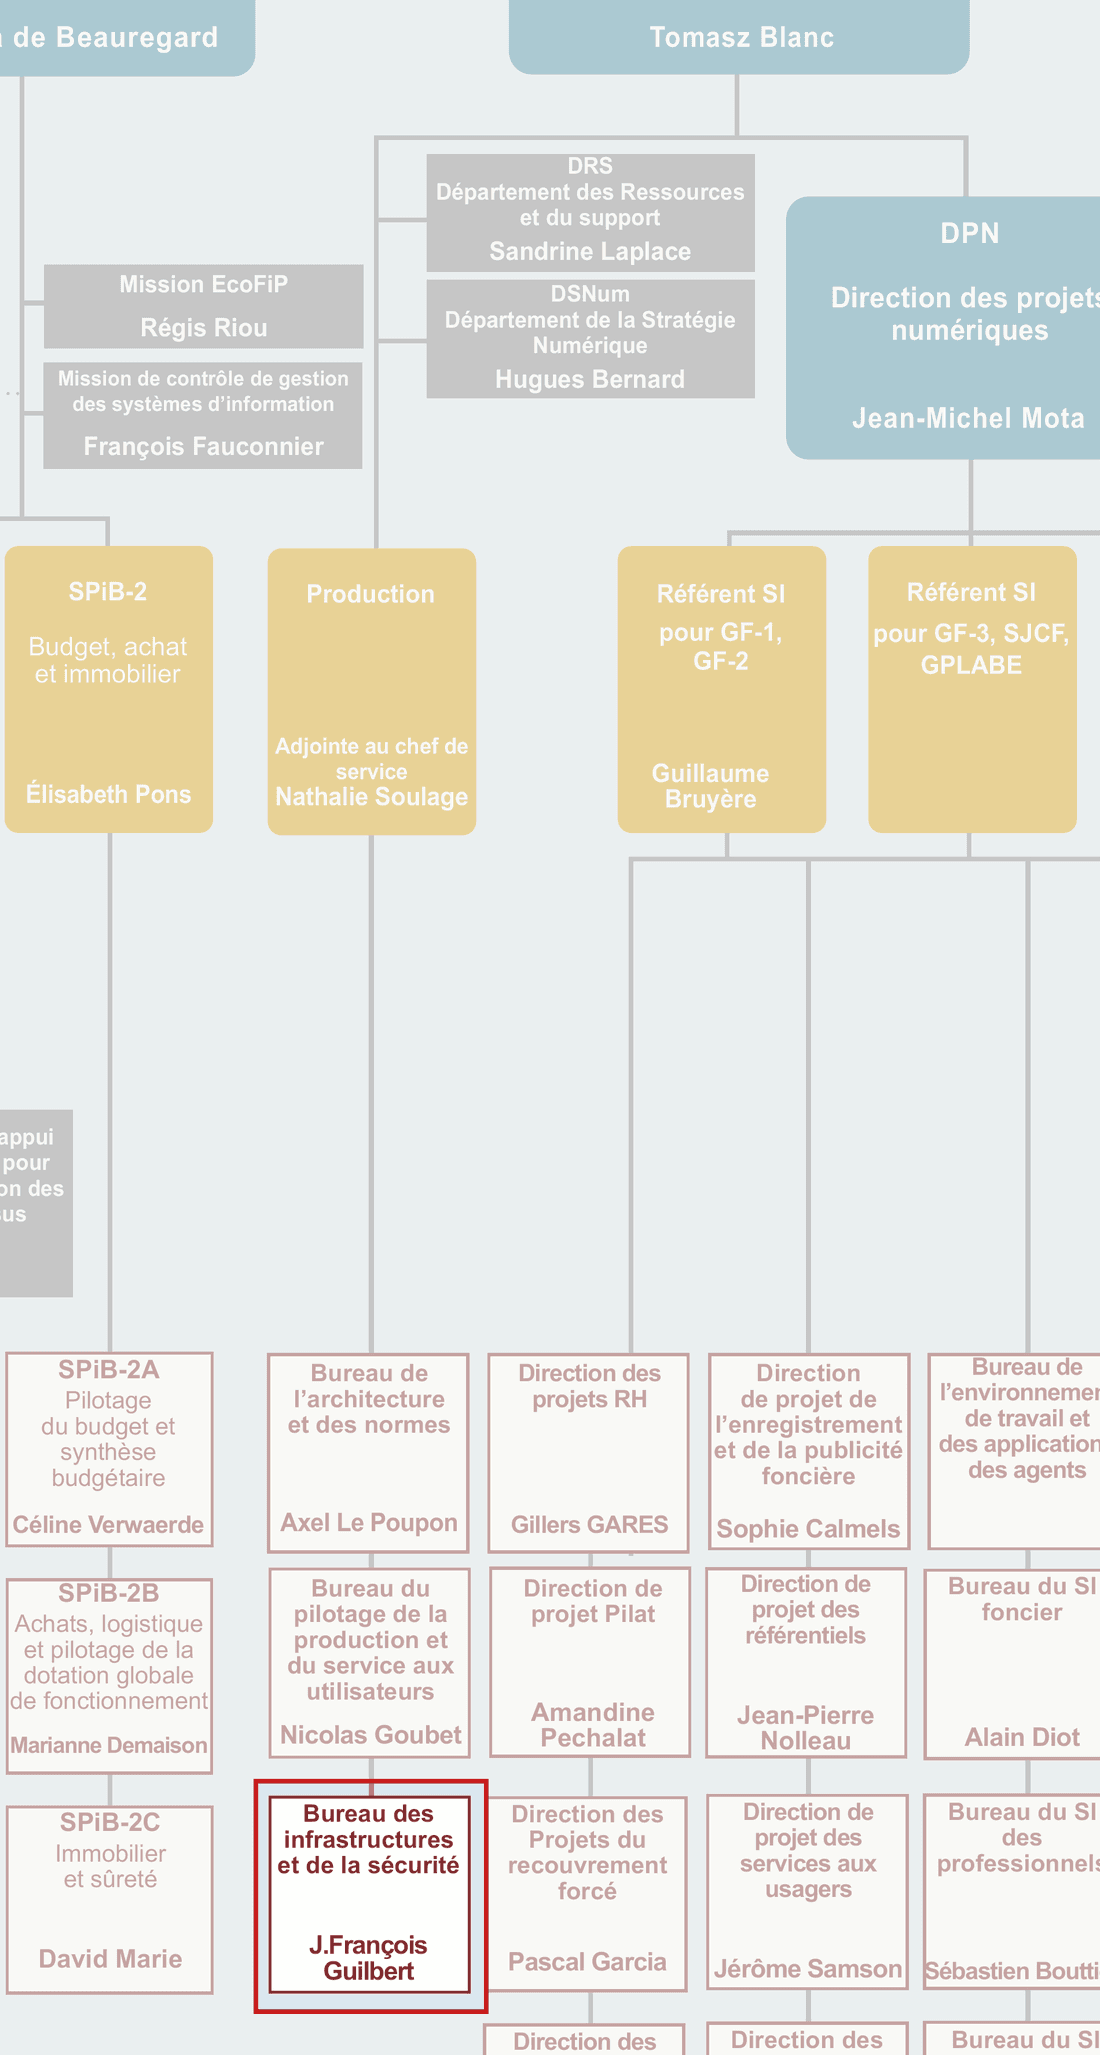
Le SI de la DGFiP est, selon Jardinet, le décalque exact de son organigramme métier, un bureau par silo (particuliers, professionnels, secteur public local, foncier), conséquence directe de la loi de Conway. Point qu'il juge le plus rageant : une "Mission Risques et Audit" existe déjà, rattachée directement à la Directrice Générale et indépendante des directions qu'elle contrôle. Ce modèle n'a simplement jamais été répliqué pour le risque cyber.
Un sous-investissement documenté depuis des années
Ce diagnostic n'est pas nouveau. La Cour des comptes, dans son rapport sur les systèmes d'information de la DGFiP et de la Direction générale des douanes, pointe des "faiblesses structurelles" en gouvernance, stratégie et ressources humaines qui freinent la transformation numérique des deux directions, malgré des systèmes globalement fiables. Ces deux administrations représentent à elles seules plus d'un quart des dépenses et effectifs informatiques de l'État hors ministère des Armées.
Le sous-investissement se lit aussi dans les chiffres d'effectifs : la DGFiP a perdu environ 25 % de ses effectifs en quinze ans, avec la moitié de ses implantations territoriales fermées sur la même période, et 550 postes supplémentaires supprimés dans la loi de finances 2026. Une baisse de budget informatique de 22 % en cinq ans, relevée par Jardinet, s'inscrit dans cette trajectoire de long terme : ce n'est pas un accident de gestion isolé, c'est un arbitrage politique répété, année après année.
Ce que dit l'Observatoire interne 2026 sur les agents
L'Observatoire interne 2026 de Solidaires Finances Publiques, mené auprès de 51 785 répondants (55 % de participation), donne une photographie précise de l'état des agents. 33 % se déclarent fatigués, en hausse par rapport aux 30 % de 2024. 32 % se déclarent désabusés. Seuls 27 % des agents jugent que la direction évolue dans le bon sens, contre 54 % qui pensent l'inverse. Seuls 45 % estiment que leur charge de travail est correctement répartie, et seuls 49 % se sentent reconnus dans leur travail. Le niveau de stress moyen ressort à 6,1 sur 10.
Ces chiffres donnent un visage à ce que rapportait déjà Politis en avril 2026, à travers le témoignage de Joséphine, agente depuis 2020 dans un centre de contact professionnel : "les conditions de travail dans mon service sont catastrophiques."
Une crise humaine reconnue par l'administration elle-même
Le point le plus grave dépasse la fatigue déclarée dans une enquête interne, et il n'est plus contesté par personne. En réponse à une question écrite de la députée Sophia Chikirou, publiée le 10 février 2026, le ministère chargé des Comptes publics reconnaît officiellement 19 suicides et 21 tentatives de suicide au sein de la DGFiP sur l'année 2025, contre 9 suicides recensés en 2024, soit plus du double en un an. La direction de la DGFiP a présenté un chiffre quasi identique, 19 suicides et 20 tentatives, lors du comité social d'administration du 24 février 2026, dans le cadre de son plan d'actions 2025-2027 "Améliorer les conditions de travail et prévenir les risques suicidaires", qui prévoit 22 mesures et 39 actions. Ce n'est donc plus seulement un chiffre syndical : c'est un fait reconnu à la fois par le ministère et par la direction de l'administration concernée. Des cas continuent d'être signalés en 2026, sans qu'un bilan officiel complet de l'année en cours soit encore disponible à la date de publication de cet article.
Je n'établis pas de lien de cause à effet direct entre la fuite de données du mois d'août et ces drames humains, qui touchent l'ensemble de l'organisation sur une période plus longue et pour des raisons qui dépassent le seul volet informatique. Mais les deux phénomènes partagent une origine commune, documentée par la même Cour des comptes qui pointe le sous-investissement chronique de l'administration : une administration à qui l'on demande de gérer la fiscalité de 40 millions de foyers avec des moyens humains et techniques qui reculent depuis quinze ans.
Un symptôme qui circule sur les réseaux, à prendre pour ce qu'il est
Le fil de Jardinet a suscité des réactions, dont ce message reçu par un compte X au positionnement libéral, présenté comme un témoignage anonyme d'un agent en poste dans un service stratégique de la DGFiP.
L'afficher ici charge un script de X (anciennement Twitter), qui reçoit alors votre adresse IP et les informations habituelles de votre navigateur. Politique de confidentialité.
Je le mentionne parce qu'il illustre l'état d'esprit qui circule autour de ce sujet, pas parce que son contenu est vérifiable. C'est un message privé, anonyme, transmis à un compte qui sollicite explicitement ce type de témoignages ("mon inbox X est là pour ça"), sans nom, sans moyen de confirmer que son auteur travaille réellement à la DGFiP ni que les faits décrits sont exacts. Je ne m'appuie sur aucune des affirmations chiffrées ou anecdotiques qu'il contient pour ce qui précède dans cet article : tout ce qui est présenté comme fait ci-dessus vient de l'organigramme officiel, de la Cour des comptes, ou de l'Observatoire interne de Solidaires Finances Publiques.
Deux symptômes, une seule cause
Une administration qui n'a pas de RSSI identifiable sur son organigramme et une administration où un tiers des agents se dit fatigué ne sont pas deux dysfonctionnements indépendants qui se trouvent coexister par hasard. Ce sont deux conséquences visibles du même choix budgétaire répété sur quinze ans : moins d'effectifs, moins d'implantations, moins de budget informatique, sans réduction équivalente du périmètre de mission. La cybersécurité et les conditions de travail perdent au même arbitrage, pour la même raison : ni l'une ni l'autre ne se voit dans un tableau de bord budgétaire avant qu'un incident ne les rende visibles de force.
Ce que je retiens
La DGFiP n'est pas une administration comme les autres du point de vue du risque cyber : elle concentre les données fiscales de 40 millions de foyers, revenus, patrimoine, situation familiale, coordonnées bancaires, une masse et une sensibilité d'information que peu d'acteurs publics ou privés détiennent à cette échelle en France. Se pose donc une question qui dépasse le seul cas de cette fuite : le niveau d'attention porté au risque cyber dans ce ministère est-il à la hauteur de ce qu'il a réellement à protéger ? L'organigramme documenté par Jardinet, sans RSSI identifiable, et le sous-investissement chronique pointé année après année par la Cour des comptes, suggèrent que non, pas encore.
Ce mécanisme, un budget qui recule sans que le périmètre de mission recule avec lui, ne produit jamais des économies : il produit de la dette, qu'elle soit technique, organisationnelle ou humaine, comme je le documente ailleurs à propos de la dette de cadrage qui coûte plus cher que la dette technique. La fuite de données d'août 2026 n'est pas la cause de cette dette. Elle en est la facture qui arrive, comme d'autres factures, moins visibles, arrivent déjà ailleurs dans la même maison.
Mise à jour du 16 octobre 2026 : ce que l'on sait de la suite
Quand j'ai publié cet article, l'affaire en était au stade de la revendication. Depuis, la victime puis la justice se sont exprimées. L'enchaînement mérite d'être relu dans l'ordre, chaque acteur à sa place.
La DGFiP confirme le vol. Dans le communiqué de presse n° 953 du 14 août 2026, le ministère indique que les accès illégitimes reposaient sur l'usurpation des identifiants d'un agent de la DGFiP et d'un tiers habilité. Les données de 678 000 particuliers et professionnels ont été consultées ou extraites : des données fiscales pour les particuliers (revenu fiscal de référence, quotient familial, taux de prélèvement à la source), la raison sociale et le SIREN pour les entreprises, ainsi que des données cadastrales. Les espaces Finances publiques et les mots de passe des usagers n'ont pas été compromis. La DGFiP a saisi la CNIL, annoncé une plainte et dit travailler avec l'ANSSI. Elle reconnaît aussi que ses contrôles n'avaient pas permis de voir sur le moment que ces intrusions avaient conduit à des vols de données. Sa page d'information sur impots.gouv.fr, modifiée le 14 septembre, situe désormais les accès en juin, juillet et août 2026, et signale un incident distinct sur le portail des successions vacantes, découvert le 17 août.
Deux interpellations. Selon le parquet de Paris, interrogé par franceinfo le 4 septembre puis par The Record le 8 septembre, un homme de 18 ans domicilié en région parisienne a été interpellé le 18 août, mis en examen le 20 août et placé en détention provisoire. Il est soupçonné d'appartenir au groupe ZeroBytes et d'avoir participé aux attaques contre la DGFiP, notamment pour accès et maintien frauduleux dans un système de traitement automatisé de données à caractère personnel en bande organisée et pour association de malfaiteurs. Un second suspect, âgé de moins de 16 ans, a été interpellé le 26 août puis libéré à l'issue de sa garde à vue, le temps que son matériel soit exploité. L'enquête, ouverte par la section cybercriminalité du parquet de Paris et confiée à l'Office anti-cybercriminalité (Ofac), se poursuit sous la conduite d'un juge d'instruction pour identifier les autres personnes mises en cause. Je n'ai pas trouvé de communiqué publié par le parquet lui-même : ces éléments viennent de ses réponses à la presse.
Ce que cela change, et ce que cela ne change pas. Une personne mise en examen reste présumée innocente, et une mise en examen n'est pas une attribution établie : c'est la justice qui tranchera. Je reviens sur cette distinction entre revendication, confirmation et attribution dans mon article sur la lecture d'une cartographie de la menace cyber. Surtout, l'avancée de l'enquête ne touche pas au fond de ce qui précède. Quel que soit l'auteur, l'entrée s'est faite avec des identifiants usurpés, dont ceux d'un tiers habilité, et les vols n'ont pas été vus sur le moment, de l'aveu même de l'administration. Contrôle des accès des tiers, détection, pilotage du risque au bon niveau hiérarchique : c'est exactement le terrain de la gouvernance cyber que l'organigramme laissait sans titulaire identifiable.
Questions fréquentes
Les chiffres de suicides à la DGFiP sont-ils confirmés officiellement ?
Oui. Le ministère chargé des Comptes publics les a reconnus dans une réponse écrite à une question parlementaire publiée le 10 février 2026 (19 suicides, 21 tentatives en 2025), et la direction de la DGFiP a présenté un chiffre quasi identique (19 suicides, 20 tentatives) au comité social d'administration du 24 février 2026. Ce ne sont plus de simples estimations syndicales.
Le témoignage anonyme partagé sur X est-il fiable ?
Non vérifiable. C'est un message privé anonyme transmis à un compte qui sollicite ce type de témoignages, sans possibilité de confirmer l'identité de l'auteur ni l'exactitude des faits décrits. Il n'est pas utilisé comme source factuelle dans cet article, seulement mentionné comme un symptôme du climat autour du sujet.
Combien d'agents de la DGFiP sont concernés par la crise de conditions de travail ?
L'Observatoire interne 2026 de Solidaires Finances Publiques, avec 51 785 répondants, montre que 33 % des agents se déclarent fatigués et 32 % désabusés. Ce sont des données déclaratives, issues d'une enquête syndicale interne, pas d'un audit indépendant.
Existe-t-il un lien confirmé entre la fuite de données et les suicides recensés à la DGFiP ?
Non, aucun lien de cause à effet direct n'est établi entre ces deux faits. Ils partagent en revanche une origine commune documentée par la Cour des comptes et par le syndicat : un sous-investissement humain et technique prolongé sur quinze ans.
Des suspects ont-ils été arrêtés après la fuite ?
Deux suspects ont été interpellés en août 2026 selon le parquet de Paris : un homme de 18 ans, mis en examen et placé en détention provisoire, soupçonné d'appartenir au groupe ZeroBytes, et un mineur de moins de 16 ans, libéré après sa garde à vue. Ils sont présumés innocents et l'enquête se poursuit sous la conduite d'un juge d'instruction.
Découvre mes outils
À propos de l'auteur
Delivery Manager à Rennes. Je pilote des projets de transformation digitale, SEO/GEO et accessibilité RGAA pour des clients grands comptes. Ce blog est le reflet de ce que je rencontre sur le terrain.