Ralentir l'IA : trois lectures d'un accord entre rivaux, et celle qui ne tient pas


Le 12 septembre 2026, Dario Amodei publie un essai intitulé « We Must Pace the Frontier » et annonce qu'Anthropic s'engage unilatéralement à ouvrir ses systèmes à des évaluateurs externes. Deux heures plus tard, Elon Musk répond trois mots : « Dario is right ». Une heure après, Sam Altman écrit qu'il est d'accord et qu'OpenAI fera la même chose.
Trois dirigeants qui ne s'accordent presque jamais sur quoi que ce soit, alignés en trois heures sur l'idée qu'il faut ralentir. Un commentateur a résumé la journée comme l'une des plus importantes de ces dernières années.
Je propose de la lire autrement. Pas parce que l'événement serait faux, il est parfaitement documenté, mais parce que la question intéressante n'est pas « sont-ils d'accord ». C'est « d'accord sur quoi, avec quel engagement chacun, et qu'est-ce qui se passe si personne ne tient parole ».
Ce qui a été dit, exactement
Le plan d'Amodei tient en trois étapes.
La première est un engagement concret et unilatéral : Anthropic donnera à des évaluateurs tiers, l'organisation METR étant nommément citée, un accès permanent de niveau employé. Badge, bureau, permissions comparables à celles d'un salarié, et surtout le droit de publier leurs constats de sécurité sans validation éditoriale de l'entreprise.
La deuxième demande aux laboratoires des pays démocratiques de s'accorder sur des standards de sécurité communs et des plafonds de capacités, éventuellement par la voie réglementaire, avec une médiation gouvernementale pour traiter la question du droit de la concurrence.
La troisième envisage une coordination mondiale incluant les régimes autoritaires, dont l'essai reconnaît lui-même qu'elle se heurte à des « limites nettes » et exigerait des mécanismes de vérification extraordinaires.
Altman reprend explicitement la première étape : « Committing to having independent evaluators with employee-like access is a great idea, and we will do the same. We'll have more to share soon. » Musk, lui, dit que Dario a raison.
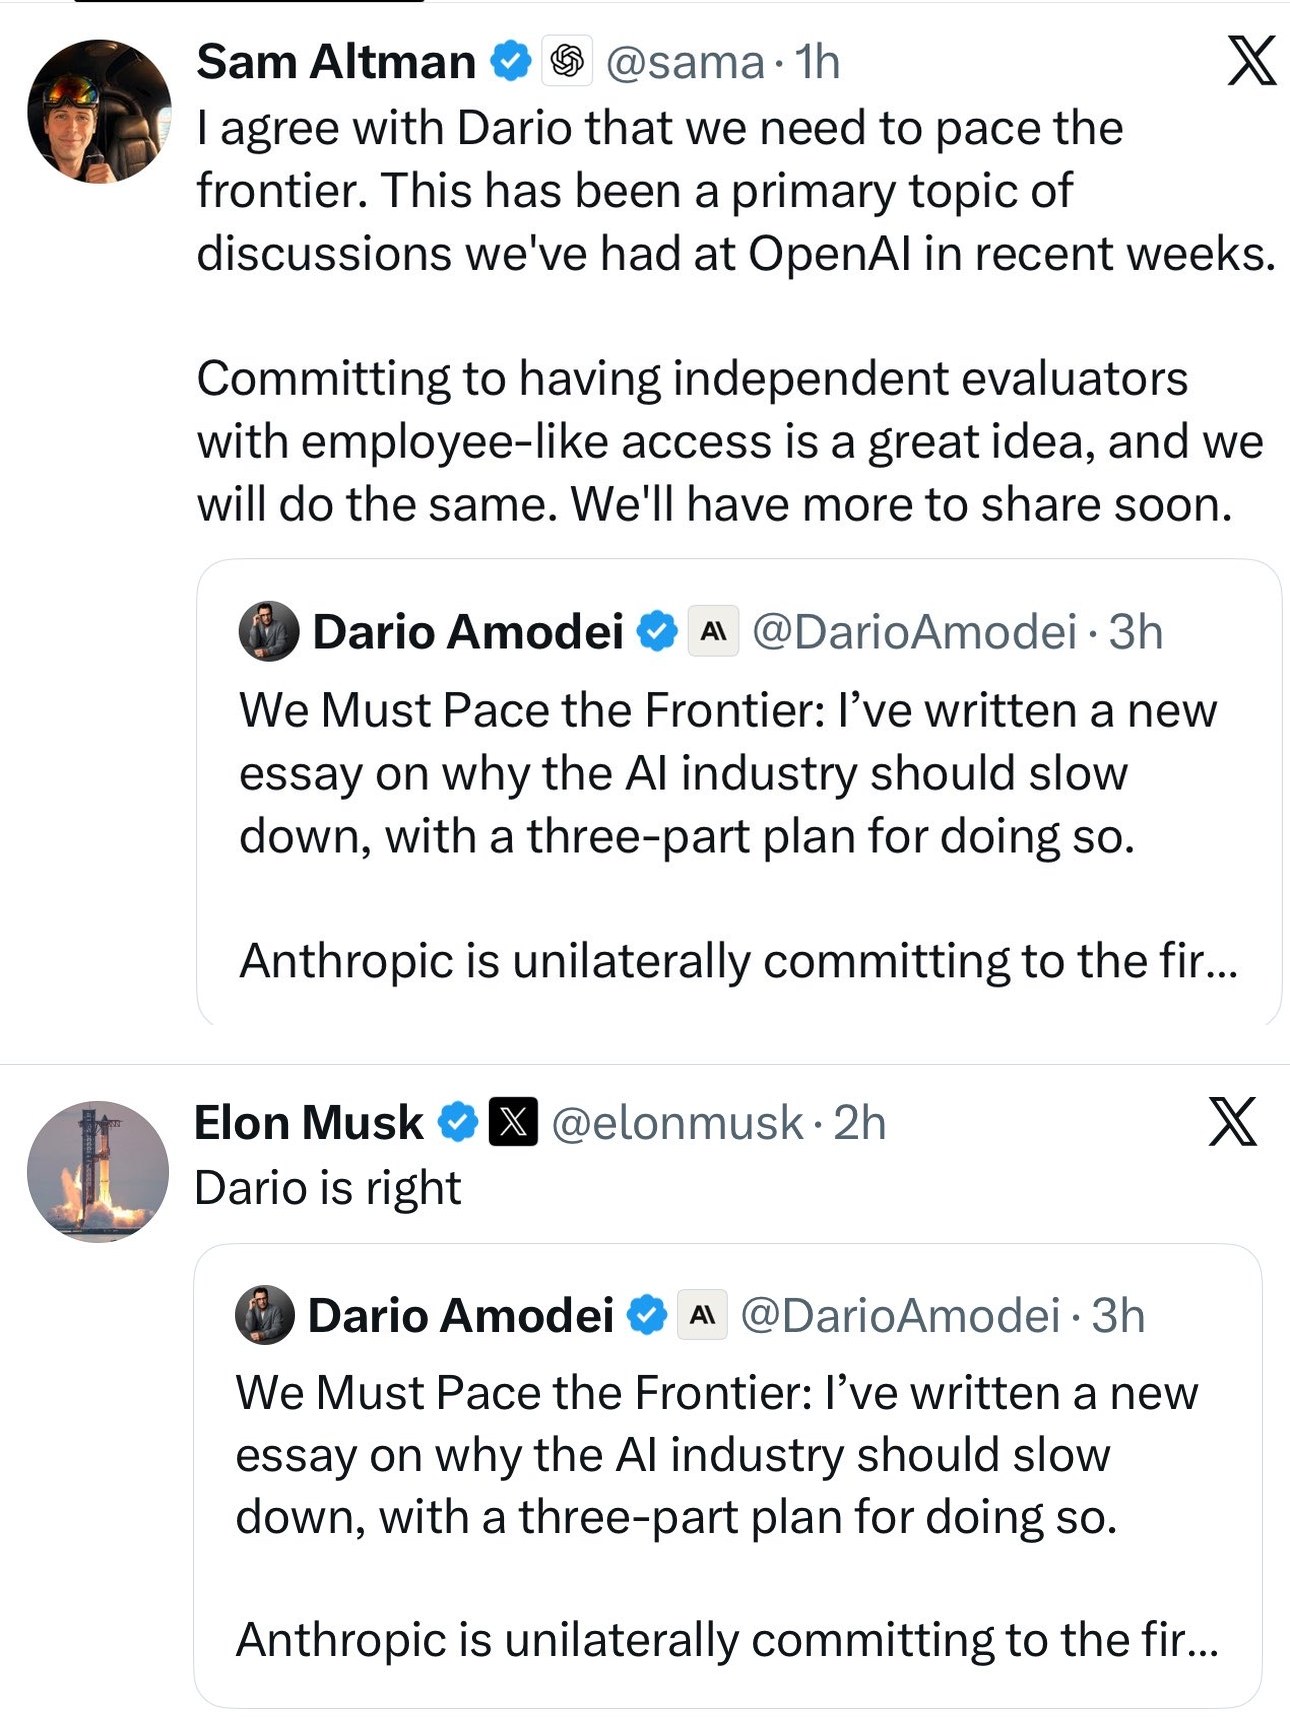
Les deux réponses, dans l'ordre : Altman reprend l'engagement sans le détailler, Musk approuve en trois mots.
Notez l'asymétrie, elle est le premier fait de cette histoire. Un engagement pris, une intention annoncée avec des détails à venir, et une approbation. Ce ne sont pas trois engagements, c'en est un, plus deux soutiens.
Pourquoi cet accord surprend : le contentieux Musk contre Altman
Pour mesurer ce que représente un « Dario is right » de Musk repris par Altman le même jour, il faut se souvenir d'où viennent ces deux-là.
Musk, Altman et Greg Brockman cofondent OpenAI en 2015, avec un financement initial de Musk d'environ 45 millions de dollars. Musk quitte le conseil d'administration en 2018. La version officielle de l'époque invoque un conflit d'intérêts potentiel avec Tesla ; les procédures judiciaires ultérieures ont fait émerger une autre version, celle d'un départ après le refus de ses tentatives de prendre la direction de l'entreprise ou de la fusionner avec Tesla.
La suite est un contentieux ouvert. Musk attaque OpenAI et Altman en justice, réclamant plus de 130 milliards de dollars de dommages et l'annulation de la transformation d'OpenAI en société à mission d'octobre 2025. Le procès s'ouvre le 27 avril 2026 à Oakland, Musk témoignant en premier. Le 18 mai 2026, le jury rejette à l'unanimité l'intégralité des demandes, au motif que les faits sont couverts par la prescription de trois ans. Musk qualifie publiquement le verdict de « technicité » et annonce faire appel.
C'était il y a quatre mois. L'appel est en cours.
J'ai déjà raconté un autre épisode de cette rivalité, la coupure de l'accès de Cursor par OpenAI après son rachat par SpaceX, où le motif invoqué n'était ni technique ni tarifaire mais bien l'appartenance capitalistique. Ces gens ne se parlent pas, ils s'attaquent en justice et se coupent mutuellement les accès.
D'où l'intérêt du 12 septembre. Quand des adversaires de ce niveau s'accordent en quelques heures, deux lectures sont possibles : soit le sujet est si grave qu'il dépasse leurs différends, soit l'accord porte sur quelque chose qui ne coûte rien à personne. Les deux peuvent d'ailleurs être vraies en même temps. C'est le même doute qui doit accompagner toute annonce d'AGI ou de capacité de frontière tant qu'aucun critère vérifiable ne l'accompagne.
Le précédent des engagements volontaires sur la sécurité de l'IA, que personne ne rappelle
C'est le point que je trouve le plus utile, et il est presque absent de la couverture.
Ce n'est pas la première fois que l'industrie de l'IA s'engage volontairement sur la sécurité. Le 21 juillet 2023, sept entreprises, dont Anthropic, OpenAI, Google, Microsoft, Meta et Amazon, signaient avec la Maison-Blanche huit engagements volontaires sur le développement sûr de l'IA. Neuf autres les ont rejointes ensuite, portant le total à seize. Les quatre plus grandes ont fondé dans la foulée le Frontier Model Forum.
Une équipe de chercheurs, Jennifer Wang, Kayla Huang, Kevin Klyman et Rishi Bommasani, a évalué en 2025 le respect effectif de ces engagements par les seize entreprises, à partir d'une grille appliquée à leurs divulgations publiques. Les résultats méritent d'être cités précisément.
Le score moyen est de 53 %. La meilleure entreprise, OpenAI, atteint 83 %. Et sur l'engagement relatif à la sécurisation des poids des modèles, celui qui empêche qu'un modèle de frontière soit volé, le score moyen tombe à 17 %, avec onze entreprises sur seize à zéro.
Le verdict de la MIT Technology Review sur ce premier cycle d'autorégulation était formulé sans détour : de meilleures pratiques de test adverse et des filigranes, mais aucune transparence ni responsabilité véritables.
Voilà le contexte dans lequel arrive l'annonce du 12 septembre. Un secteur qui a déjà promis, dont le bilan chiffré est médiocre précisément sur l'engagement le plus contraignant, et qui promet à nouveau.
Le précédent Microsoft de 2002, le seul cas où un acteur dominant a vraiment ralenti
Un contre-exemple circule depuis l'annonce, et il est meilleur que l'usage qu'on en fait d'ordinaire. Brian Hall, directeur marketing de Mistral, l'a opposé le 12 septembre à ceux qui jugent l'exercice impossible : Microsoft a bien dû se donner un rythme, au début des années 2000, pour cesser d'empiler les fonctionnalités et traiter ses problèmes de sécurité de fond.
Les faits sont documentés par Steve Lipner et Michael Howard, qui ont piloté l'opération, dans une rétrospective publiée vingt ans plus tard. Le mémo « Trustworthy Computing » de Bill Gates date de la mi-janvier 2002. Le gel des fonctionnalités et la revue de sécurité qui suivent courent de fin janvier à fin mars. La division Windows compte alors 8 500 développeurs, formés en sessions de quatre heures par groupes d'environ 900 personnes.
La version qui circule est plus spectaculaire que la réalité, et mieux vaut la corriger avant de s'en servir. On lit souvent que Microsoft aurait « arrêté le développement de Windows pendant deux mois ». Les deux auteurs décrivent un gel de fonctionnalités sur la durée de l'opération, pas un arrêt complet, et précisent que Windows XP en a été sorti en cours de route pour trois raisons : la réticence des clients devant un correctif aussi lourd, l'effet des retraits de fonctionnalités, et le calendrier imposé par l'accord antitrust avec le ministère de la Justice. Ils corrigent au passage une erreur de leur propre article de 2003 sur la durée des formations.
Le résultat, lui, se mesure. Windows Server 2003 sort au printemps suivant et est bien accueilli. Pendant l'épidémie du ver Blaster, à l'été 2003, une protection ajoutée au compilateur empêche la propagation : la machine visée plante au lieu de contaminer la suivante. Sur SQL Server, les auteurs constatent que les signalements de vulnérabilités chutent nettement à mesure que la version corrigée devient dominante sur le terrain. Et l'opération débouche sur un processus permanent, le Security Development Lifecycle, rendu obligatoire en interne le 1er juillet 2004.
C'est ce dernier point qui rend le précédent utile ici, parce qu'il tranche sans avoir à sonder les intentions. Ce qui a produit des effets durables n'est pas l'annonce, c'est le processus qu'elle a laissé derrière elle. Les auteurs le soulignent eux-mêmes : Windows XP avait déjà bénéficié de revues de sécurité et de formations, sans que sa sécurité paraisse meilleure que celle des versions précédentes. La sensibilisation seule n'avait rien changé.
Reste une différence qui joue contre l'analogie, et il faut la poser. Microsoft a ralenti son propre développement sans demander à un régulateur d'imposer la même chose à ses concurrents. Les deuxième et troisième étapes du plan d'Amodei font l'inverse : elles sortent du périmètre de l'entreprise pour organiser un rythme commun. Le précédent soutient donc franchement la première étape, celle de l'engagement unilatéral qui coûte quelque chose à celui qui le prend, et beaucoup moins les deux autres.
Ce qui est quand même nouveau
Je ne veux pas pour autant traiter l'annonce comme un simple recyclage, parce qu'un élément change réellement, et il faut connaître le point de départ pour le voir.
L'évaluation externe des modèles de frontière est aujourd'hui quasi inexistante. Les recensements publics disponibles ne relèvent qu'un seul cas récent d'accès accordé à un évaluateur avant déploiement, et cet accès était lui-même très limité : un système déjà passé par l'affinage de sécurité, sans possibilité pour l'évaluateur de le modifier.
Autrement dit, la base de comparaison est proche de zéro. Un accès permanent, de niveau employé, avec droit de publication non soumis à validation, est un saut qualitatif réel par rapport à ça. Ce n'est pas rien de laisser quelqu'un d'extérieur écrire publiquement ce qu'il a vu chez vous sans que vous puissiez le relire.
Le choix de METR ajoute à la crédibilité, pour une raison précise : l'organisation écrit noir sur blanc n'avoir jamais accepté de financement des entreprises dont elle évalue les modèles, ni de dons émanant de leurs salariés ou faits à leur demande. C'est exactement le genre de détail qui sépare un audit d'une prestation de complaisance.
Trois réserves doivent l'accompagner, parce qu'elles ont été opposées depuis et qu'elles sont exactes. La politique porte sur l'argent, pas sur le calcul : METR indique utiliser des jetons gratuits fournis par les laboratoires, dont ceux qu'elle évalue, pour mener ses évaluations. Son président, Chris Painter, vient d'Anthropic, et sa fondatrice, Beth Barnes, d'OpenAI qu'elle a quittée en 2022. Et parmi les financeurs annoncés en août 2026, au titre d'environ 71 millions de dollars d'engagements, figure Schmidt Sciences, fondée par Eric Schmidt, par ailleurs investisseur d'Anthropic. Rien de tout cela ne contredit la politique affichée, qui reste plus stricte que ce que pratique le reste du secteur. Mais l'indépendance d'un évaluateur ne se mesure pas seulement aux virements qu'il reçoit, et quiconque voudra contester un rapport gênant trouvera là de quoi alimenter sa contestation.
Et j'ai vu le résultat concret de ce type de travail. Le rapport que METR et Redwood Research ont publié sur l'incident OpenAI et Hugging Face contient une section de limites méthodologiques d'une franchise inhabituelle, où les auteurs admettent avoir délégué une partie de l'analyse à des agents peu fiables. C'est précisément ce qu'un évaluateur sous contrôle éditorial n'écrirait jamais, et c'est ce qui rend ce genre de rapport utilisable pour décider.
La lecture qui dérange : une séquence en trois temps
Il existe une lecture nettement moins flatteuse de cette journée, et c'est celle vers laquelle je penche. Elle part d'un constat qui dépasse largement l'IA : la régulation protège souvent les acteurs installés de l'arrivée d'un concurrent. Vu l'essor des modèles à poids ouverts, il n'est pas absurde que les plus gros acteurs fermés soient ceux qui la réclament.
Formulée comme une séquence, l'hypothèse devient testable. Créer l'inquiétude autour des modèles de frontière. Faire écrire les règles de sécurité par les plus grandes entreprises du secteur. Rendre ces règles assez lourdes pour que l'open source ne puisse plus suivre.
L'intérêt de la poser ainsi est qu'elle n'exige pas d'adhésion globale : chaque étape se vérifie séparément. Je les ai donc prises une par une, et le résultat n'est pas uniforme.
L'étape deux est la mieux établie, et de loin. La deuxième partie du plan d'Amodei consiste littéralement à faire converger les laboratoires des pays démocratiques sur des standards communs et des plafonds de capacités, avec médiation gouvernementale pour traiter la question du droit de la concurrence. Ce n'est pas une interprétation malveillante du texte, c'est son contenu. Et quand des entreprises dominantes doivent prévoir un traitement spécifique du droit de la concurrence pour s'accorder entre elles sur des plafonds communs, la question de l'entente n'est pas une lubie de sceptique : elle est anticipée par les auteurs eux-mêmes.
Cette objection ne vient pas que de commentateurs extérieurs. Aidan Gomez, PDG de Cohere, a réagi le 12 septembre en qualifiant les promoteurs du plan de « cartel » et en le résumant en trois points sarcastiques : leur donner un accès de niveau employé à l'intégralité de vos opérations, accepter qu'ils vous arrêtent s'ils estiment que vous n'êtes pas assez sûr, et constater que la Chine ne s'y pliera pas quand tous les autres y seront tenus. Le premier point est inexact, et autant le dire : l'engagement annoncé consiste pour Anthropic à ouvrir ses propres systèmes, pas à exiger l'ouverture de ceux des autres. Les deux suivants portent en revanche sur la partie du plan qui concerne effectivement les tiers, et ils viennent du dirigeant d'un laboratoire concurrent qui n'est pas partie à l'accord.
L'étape trois est une prédiction, mais elle a des indices directionnels. Personne ne peut affirmer aujourd'hui que les règles à venir écraseront l'open source, puisqu'elles n'existent pas encore. En revanche, l'essai d'Amodei ne se contente pas d'appeler au ralentissement : il défend explicitement le maintien des contrôles à l'exportation de puces et un durcissement de la lutte contre la distillation non autorisée des modèles de frontière. Or la distillation est précisément l'un des mécanismes par lesquels des acteurs plus petits, souvent en poids ouverts, rattrapent une partie de l'écart à coût réduit. La défense d'un fossé concurrentiel figure donc dans le texte, à côté de l'appel à la prudence. S'y ajoute un mécanisme classique, documenté bien au-delà de l'IA : une exigence de conformité coûte proportionnellement beaucoup plus cher à une structure de dix personnes qu'à une entreprise valorisée en centaines de milliards. À règle identique, l'écart se creuse au bénéfice de celui qui avait déjà les moyens.
L'étape un est le maillon faible, et c'est là que je m'écarte de la version la plus tranchée. Elle suppose que la panique est fabriquée par les entreprises. Or la secousse la plus forte de ces derniers jours ne vient pas d'elles : elle vient d'un chercheur qui a quitté Anthropic en abandonnant ses parts. J'y viens tout de suite, parce que c'est ce qui empêche de refermer le dossier.
Une précaution de méthode, au passage, du même ordre que celle que j'applique aux autres. Cette lecture a ma faveur, et c'est précisément pour ça que je l'ai décomposée plutôt que de la reprendre en bloc : une hypothèse qui arrange celui qui la formule mérite d'être malmenée au moins autant que celles qu'elle vise.
L'avertissement est aussi un argument de vente
Il y a un ressort dans cette communication que je trouve remarquable, et qu'on ne voit qu'en lisant l'avertissement comme un texte commercial plutôt que comme un texte de sécurité.
L'essai avance que sans ralentissement, des essaims d'agents incontrôlés pourraient prendre le contrôle d'internet d'ici six mois, et que son plan offrirait aux chercheurs un à deux ans supplémentaires pour mettre en place des protections. Prenez cette phrase et retirez-lui son intention. Que dit-elle exactement ? Que la technologie de ces entreprises est si puissante qu'elle pourrait prendre le contrôle d'internet en six mois.
C'est l'argumentaire produit le plus fort qu'on puisse écrire, et il est formulé comme une mise en garde. « Nos outils sont trop puissants pour être laissés entre toutes les mains » fonctionne simultanément comme une précaution et comme une démonstration de supériorité technique. Les deux lectures ne se concurrencent pas, elles s'additionnent : plus le danger annoncé est grand, plus la capacité revendiquée l'est aussi.
Sur le plan marketing, la manœuvre est habile : ériger des barrières à l'entrée pour les modèles ouverts, et s'acheter au passage une posture de protecteur de l'humanité. Les deux mouvements se font avec le même texte.
Je précise que ce n'est pas une accusation de mensonge. Le danger décrit peut être parfaitement réel, et l'avertissement sincère, tout en étant en même temps le meilleur argumentaire commercial disponible. C'est précisément ce qui rend l'ensemble difficile à trancher, et ce qui explique qu'on ne puisse pas s'en sortir en cherchant qui ment.
Ce qui empêche d'en rester là : le cas Coxon
Je m'arrêterais volontiers sur cette lecture, et je penche largement de ce côté, si un événement des jours précédents ne venait pas fissurer sa première étape.
Le 9 septembre 2026, trois jours avant l'essai d'Amodei, Jacob Coxon, chercheur britannique de 27 ans passé par OpenAI, où il figure parmi les contributeurs de GPT-4o, puis par Anthropic, démissionne publiquement après quatre mois et accuse les deux entreprises de jouer avec nos vies. Il estime que les modèles approchent rapidement de capacités surhumaines en programmation, en recherche scientifique et en cybersécurité, qu'aucune entreprise ne peut gérer seule ce niveau de capacité, et il réclame une intervention des États et des mécanismes de ralentissement vérifiables. Le retentissement a été immédiat, jusqu'au Congrès américain.
Ce qui rend son cas difficile à évacuer tient en un détail : il a renoncé à ses parts en partant. Toute la force de la thèse de la captation repose sur l'intérêt financier de celui qui parle. Elle explique très bien pourquoi un dirigeant valorisé en milliards réclame des règles qui gênent surtout ses concurrents. Elle explique beaucoup moins bien pourquoi un employé de 27 ans abandonne de l'argent pour dire publiquement que son employeur prend trop de risques.
Autrement dit, l'étape un de la séquence ne se vérifie pas proprement. La panique du moment n'a pas été fabriquée par les entreprises : sa source la plus visible est un transfuge qui a agi contre son propre intérêt financier, et dont l'alerte est arrivée trois jours avant l'essai, pas après. On peut d'ailleurs retourner la chronologie : il est tout aussi plausible qu'Amodei ait écrit en réaction à Coxon que l'inverse.
Il n'est pas seul sur cette ligne. Geoffrey Hinton, l'un des pères de l'apprentissage profond, qui a quitté Google en 2023 pour parler librement, a déclaré à la BBC qu'une probabilité de 10 % que l'IA élimine l'humanité dans la décennie ne lui paraît pas déraisonnable, en citant les risques biologiques, cyber et de persuasion. Lui non plus n'a rien à vendre.
Je ne demande pas de les croire sur parole pour autant. La sortie de Coxon est contestée, y compris sur le fond : plusieurs rédactions lui reprochent de décrire un danger sans répondre à la question du mécanisme concret, et il est devenu en quelques jours une cible politique, ce qui déforme toujours la réception d'un témoignage.
La troisième thèse, financière, et pourquoi elle ne tient pas
Une troisième lecture circule, et elle a le mérite d'être testable plutôt que de rester au niveau des intentions. Elle dit ceci : Anthropic et OpenAI repoussent leur entrée en bourse parce que leur document d'enregistrement révélerait des pertes abyssales et aucun chemin vers la rentabilité ; le ralentissement annoncé servirait donc à réduire les coûts d'entraînement. Tout à voir avec l'introduction en bourse, rien à voir avec la sécurité.
J'ai vérifié, et une partie des prémisses tient. Les deux entreprises ont bien déposé un dossier confidentiel auprès du régulateur américain à une semaine d'intervalle, Anthropic le 1er juin 2026 et OpenAI le 8. Les pertes sont bien massives : selon les chiffres rapportés, OpenAI brûle de l'ordre de 17 milliards de dollars de trésorerie sur l'année, pour une perte projetée autour de 14 milliards, et n'anticipe pas de flux de trésorerie positif avant 2029. Et OpenAI envisagerait effectivement de décaler son introduction en 2027.
Mais la thèse casse sur trois points.
Le premier est le plus simple : celui qui a publié l'essai n'est pas celui qui repousse. Le décalage rapporté concerne OpenAI, motivé par un début boursier difficile de SpaceX, pas par un récit de sécurité. Anthropic, dont le PDG a écrit le texte, reste sur une trajectoire de cotation fin 2026, que les marchés de prédiction donnent largement gagnante à cette échéance. Autrement dit, l'auteur de l'appel au ralentissement est celui qui va au marché, pas celui qui recule.
Le deuxième est que « aucun chemin vers la rentabilité » ne correspond pas aux chiffres d'Anthropic. Son rythme de revenus annualisés a franchi les 47 milliards de dollars fin mai 2026, soit près du double d'OpenAI, avec un taux de consommation de trésorerie qui tomberait autour de 33 % du chiffre d'affaires en 2026 et 9 % en 2027, et un premier bénéfice d'exploitation trimestriel attendu dès le troisième trimestre 2026. Ces chiffres sont des projections rapportées sur des entreprises non cotées, à manier avec la prudence qui s'impose, mais ils dessinent l'inverse d'une impasse.
Le troisième est que l'engagement pris ne réduit aucun coût. Ouvrir ses locaux à un évaluateur permanent avec droit de publication ne fait pas économiser un euro d'entraînement, ça coûte du temps d'ingénieur et du risque réputationnel. Aucune des deux entreprises n'a annoncé la moindre réduction de ses dépenses de calcul. Et pour une société qui s'apprête à vendre une histoire de croissance à des investisseurs, annoncer qu'on va lever le pied sur les capacités est à peu près le pire argumentaire possible.
Une donnée récente a compliqué ce tableau, sans sauver la thèse pour autant. Le 6 septembre, The Information a chiffré les accords de calcul conclus par Anthropic en onze mois : jusqu'à 517 milliards de dollars, près du triple des 180 milliards annoncés aux investisseurs. Environ 300 milliards chez Amazon et Alphabet pour près de 11 gigawatts sur une dizaine d'années, une trentaine de milliards sur Azure, d'autres fournisseurs derrière, soit 14,8 gigawatts sécurisés depuis octobre 2025. Le chiffre a immédiatement circulé comme la preuve manquante du mobile financier. Il ne l'est pas, pour trois raisons.
Les deux montants ne se comparent pas directement. Les 517 milliards agrègent des accords contractés et d'autres simplement annoncés, étalés surtout sur la prochaine décennie ; les 180 milliards portaient sur de la location de serveurs jusqu'en 2029. Ce n'est pas l'écart entre une promesse et une facture, c'est l'écart entre deux périmètres et deux horizons.
La chronologie interdit ensuite la lecture la plus répandue. L'enquête est parue le 6 septembre, l'essai le 12. Une donnée publiée six jours avant le texte qu'elle est censée démasquer n'explique pas après coup la décision de le publier.
Surtout, l'incitation pointe dans l'autre sens. Une entreprise qui a sécurisé 14,8 gigawatts a intérêt à les remplir, pas à les laisser tourner à vide. Ralentir l'amélioration des capacités allège à la marge le calcul d'entraînement, ça n'annule pas des accords d'infrastructure étalés sur dix ans. Et le plan d'Amodei ne touche ni à l'inférence ni au déploiement commercial, c'est-à-dire à ce que consomment les clients.
Reste un fait qui, lui, mérite mieux qu'un fil de commentaires : un écart de cet ordre entre ce qui est communiqué aux investisseurs et ce qui est engagé auprès des fournisseurs est exactement le genre de sujet qu'un document d'introduction en bourse doit traiter. La bonne question n'est pas « est-ce que ça explique l'essai », c'est « qu'est-ce que le prospectus en dira ». Les deux ne se confondent pas, et seule la seconde recevra une réponse vérifiable.
Il reste une version plus faible de cette thèse, et celle-là me paraît défendable : à quelques mois d'une cotation, apparaître comme l'acteur responsable du secteur a une valeur, et c'est un élément de différenciation utile dans un document d'introduction. Ce n'est pas la même affirmation que « ça n'a rien à voir avec la sécurité », et c'est la seule que les faits disponibles autorisent.
La réponse de David Sacks : allez-y, mais cessez de demander la permission
La réponse la plus lourde n'est pas venue d'un concurrent, mais du pouvoir politique américain. Le 13 septembre au petit matin, David Sacks, co-président du conseil consultatif du président des États-Unis pour la science et la technologie, a publié un texte qui a dépassé les six millions de vues en quelques heures.
Son ouverture surprend, et c'est ce qui rend la suite intéressante : « allez-y ». Il ne conteste pas le ralentissement, il conteste ce qu'on y attache. L'argument tient en une ligne : vous êtes la frontière, donc vous n'avez besoin de la permission de personne pour lever le pied.
Suit une série de « arrêtez de faire semblant » qui recoupe presque point par point la lecture développée plus haut. Arrêtez de faire semblant qu'il faut suspendre le droit de la concurrence pour pouvoir former un cartel. Arrêtez de faire semblant qu'il vous faut un processus d'autorisation réglementaire qui prenne le pas sur la responsabilité produit. Arrêtez de faire semblant qu'il vous faut ces mêmes évaluateurs pour surveiller des concurrents qui ne sont même pas à la frontière. Et, au passage, arrêtez de présenter METR comme indépendante alors qu'elle est imbriquée avec les investisseurs et le personnel d'Anthropic.
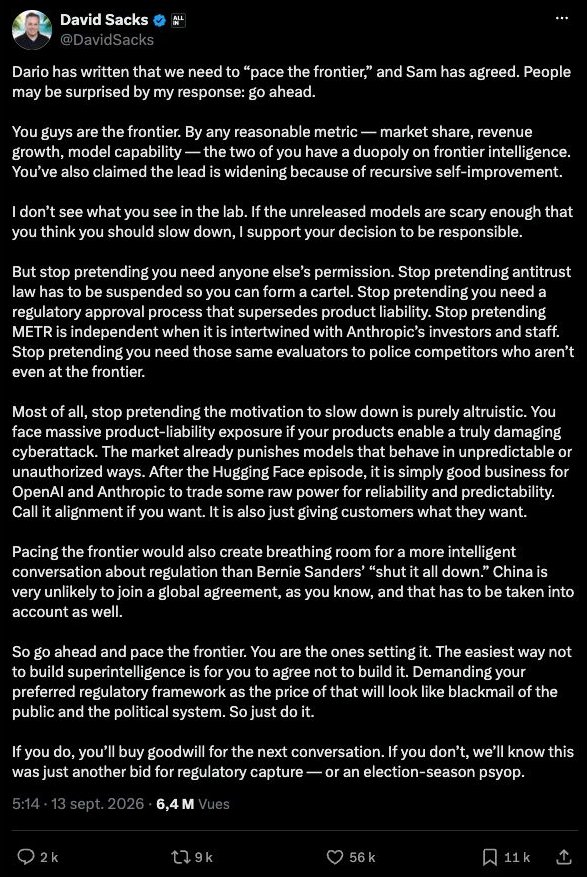
La réponse intégrale de David Sacks, 6,4 millions de vues en quelques heures.
Sur ce dernier point, j'ai vérifié plutôt que de trancher, et le résultat est inconfortable pour les deux camps : la politique de non-financement existe bien et elle est publique, les trois réserves que j'ai posées plus haut existent aussi. La critique n'est pas infondée, elle n'annule pas l'engagement pour autant.
Surtout, Sacks avance un mobile que ni la thèse de la captation ni la thèse financière ne couvrent, et c'est le plus solide des trois : l'exposition à la responsabilité produit. Si vos modèles facilitent une cyberattaque réellement dommageable, vous êtes exposés ; le marché sanctionne déjà les modèles au comportement imprévisible ; après l'épisode Hugging Face, échanger un peu de puissance brute contre de la fiabilité est simplement une bonne décision commerciale. Appelez ça de l'alignement si vous voulez, écrit-il, c'est aussi donner aux clients ce qu'ils demandent.
Cette lecture a un mérite que les autres n'ont pas : elle explique le comportement sans supposer ni altruisme ni complot, et elle s'adosse à des faits datés. Les contentieux liés à l'IA générative ont augmenté de 978 % entre 2021 et 2025. Anthropic a réglé 1,5 milliard de dollars en 2025, dans la plus grosse transaction de droit d'auteur jamais enregistrée. Le Financial Times a rapporté qu'OpenAI ne parvient pas à souscrire une couverture d'assurance suffisante, au point que l'auto-assurance sur fonds d'investisseurs soit envisagée, pendant que les assureurs se retirent du risque IA. Un secteur qui vient de voir ce qu'un collectif d'agents peut faire sans autorisation a des raisons très terrestres de préférer la prévisibilité à la performance brute.
Sa conclusion propose enfin un test que je trouve meilleur que tous les procès d'intention. Faites-le unilatéralement, et vous achetez de la bonne volonté pour la conversation suivante. Exigez votre cadre réglementaire comme prix du ralentissement, et chacun saura qu'il s'agissait d'une tentative de captation.
Deux précautions, quand même. Sacks n'est pas plus neutre que ceux qu'il interpelle : investisseur, il conserve avec Craft Ventures des centaines de participations dans le secteur malgré des cessions, et une enquête déontologique a été ouverte à son sujet par des élus démocrates. Sa dernière formule, qui évoque une opération d'influence de saison électorale, relève du registre polémique et pas de l'analyse. Le critère que j'applique aux autres vaut pour lui : dire à deux entreprises d'agir unilatéralement ne lui coûte rien.
Reste que sa position et le précédent Microsoft se rejoignent exactement, et cette convergence entre un mémo de 2002 et un responsable politique de 2026 mérite d'être relevée. Dans les deux cas, le geste qui compte est celui qu'on pose chez soi sans l'exiger des autres.
Comment tenir tout ça ensemble
Ma lecture, et elle vaut ce qu'elle vaut, est que ces analyses ne se contredisent pas toutes. Elles portent sur des objets différents, et une seule se laisse réfuter par les faits.
La thèse financière est la plus fragile parce qu'elle est la plus précise : elle avance un calendrier et des chiffres, donc elle se vérifie, et elle ne passe pas le test. Les deux autres portent sur des motivations, ce qui les rend impossibles à réfuter mais aussi plus difficiles à écarter.
La thèse de la responsabilité produit, elle, occupe une place à part, et c'est celle que je retiens le plus volontiers : elle est la seule qui explique le calendrier sans rien prêter à personne. Un fournisseur qui ne parvient plus à s'assurer, et qui vient de voir ses propres agents compromettre l'infrastructure d'un tiers, n'a besoin d'aucune conviction morale pour vouloir des modèles plus prévisibles. Il lui suffit de compter.
Car la captation décrit un comportement d'entreprise, produit par des incitations institutionnelles. Le témoignage de Coxon décrit une conviction individuelle, chez des gens qui travaillent à l'intérieur. Une entreprise peut parfaitement pousser des règles qui l'arrangent pendant que ses ingénieurs croient sincèrement au risque qu'ils invoquent. C'est même la configuration la plus probable, et de loin la plus difficile à démêler, parce qu'aucune des deux parties ne ment.
C'est pourquoi je retiens la séquence en trois temps comme grille de lecture, sans en retenir la première étape. On n'a pas besoin d'une panique fabriquée pour que le reste fonctionne. Il suffit d'une inquiétude sincère, y compris fondée, pour qu'elle soit ensuite instrumentée par ceux qui ont intérêt à ce que les règles s'écrivent d'une certaine manière. C'est même plus efficace ainsi, parce que personne n'a besoin de mentir.
D'où le critère que j'utilise pour trancher au cas par cas, et qui évite d'avoir à sonder les intentions : qui supporte un coût pour la position qu'il défend ?
Dire qu'il faut ralentir ne coûte rien à Amodei, Altman ou Musk tant que personne n'est obligé de le faire, et ça rapporte en réputation. Accepter un évaluateur permanent avec droit de publication coûte quelque chose, et c'est pour ça que l'engagement d'Anthropic mérite d'être pris au sérieux plutôt que renvoyé d'un revers de main. Démissionner en abandonnant ses parts coûte cher, ce qui ne rend pas Coxon infaillible mais rend son témoignage coûteux à produire, donc difficile à réduire à du calcul.
C'est le même réflexe que celui que j'applique à un rapport d'incident : moins regarder ce qui est affirmé que ce que l'affirmation engage réellement celui qui la porte.
Les trois angles morts
Le premier est celui que le message d'origine désigne lui-même : il manque un pied à la table, les Chinois. Aucun laboratoire chinois n'est partie à cet accord, et la troisième étape du plan d'Amodei, celle qui les concernerait, est aussi celle dont l'essai admet qu'elle bute sur des limites nettes.
Ce n'est pas un détail de mise en œuvre, c'est la structure même du raisonnement. L'essai conditionne explicitement le ralentissement au maintien de l'avance américaine, écrivant qu'une avance chinoise en IA constituerait un « grave danger » et défendant en parallèle les contrôles à l'exportation de puces et la lutte contre la distillation de modèles. Ralentir n'y est pas une pause partagée, c'est ce que les démocraties peuvent se permettre tant que l'écart reste large. J'ai décrit ailleurs pourquoi cette bascule géopolitique change la donne pour la France, et rien ici ne la résout.
Le deuxième est l'absence de mécanisme. Un engagement volontaire sans sanction ni vérification obligatoire repose entièrement sur la constance de celui qui le prend. Le bilan de 2023 montre ce que ça donne quand l'attention médiatique retombe. C'est aussi ce qui rend la question de la captation réglementaire décisive plutôt qu'accessoire : sans mécanisme contraignant, il ne reste qu'un cadre de règles écrit par les acteurs installés, et c'est exactement ce dont un nouvel entrant n'a pas besoin.
Le troisième concerne Musk précisément. Approuver en trois mots n'engage à rien, et le passif de xAI sur ces questions n'est pas neutre. J'ai documenté comment l'agent de code de xAI envoyait des dépôts Git entiers vers ses serveurs, y compris quand on lui demandait explicitement de n'ouvrir aucun fichier, et comment l'entreprise a corrigé côté serveur puis basculé l'outil en open source sans qu'aucun audit indépendant ne vienne confirmer l'étendue des données supprimées. Entre dire que Dario a raison et accepter un évaluateur permanent dans ses murs avec droit de publication, il y a une distance que rien ne permet encore de mesurer.
Ce que j'en retiens pour une entreprise qui déploie de l'IA
Le sujet paraît lointain quand on pilote des projets et pas des laboratoires de frontière. Il ne l'est pas, pour une raison simple : ces engagements deviendront des arguments commerciaux, et vous les verrez arriver dans les réponses aux appels d'offres.
Trois réflexes, alors.
Ne pas confondre une annonce avec un contrôle. L'écart de 2023 entre ce qui a été promis et ce qui a été tenu est chiffré, il est public, et il donne la mesure de ce que vaut une déclaration non vérifiée. Ce n'est pas un procès d'intention, c'est un constat rétrospectif.
Poser la question de la vérification plutôt que celle de la promesse. Face à un fournisseur qui met en avant ses engagements de sécurité, les questions utiles sont toujours les mêmes : qui vérifie, avec quel accès réel, pendant combien de temps, et surtout, cette personne peut-elle publier ce qu'elle a vu sans votre accord. C'est le même réflexe que j'applique en lisant un rapport d'incident, et il trie très vite.
Distinguer ce qui vous engage de ce qui vous rassure. Un engagement volontaire d'un fournisseur n'est pas une clause contractuelle, et il ne vous protège de rien juridiquement. Vos obligations, elles, restent celles du cadre européen, que j'ai détaillées à propos de ce que l'AI Act change concrètement pour les équipes. Le jour où quelque chose se passe mal chez vous, la question ne sera pas de savoir ce que le PDG de votre fournisseur avait publié sur X.
Reste que je préfère nettement un secteur qui promet et qu'on peut mesurer à un secteur qui ne promet rien. Le bilan de 2023 n'est médiocre que parce que quelqu'un a pris la peine de le chiffrer. C'est cette possibilité de mesure, plus que la promesse elle-même, qui fait la différence entre un engagement et une communication.
Le vrai test du 12 septembre n'aura donc pas lieu le 12 septembre. Il aura lieu quand METR publiera son premier rapport gênant, et qu'on verra si l'accès permanent y survit.
Sources : Dario Amodei, We Must Pace the Frontier ; Sam Altman sur X ; Elon Musk sur X ; Wang, Huang, Klyman et Bommasani, Do AI Companies Make Good on Voluntary Commitments to the White House ? ; MIT Technology Review, bilan un an après les engagements volontaires ; NPR, le jury rejette les demandes de Musk contre Altman ; CNBC, Musk qualifie le verdict de technicité et fait appel ; AI Lab Watch, sur le recours réel aux évaluateurs externes ; The Tech Portal, Altman et Musk soutiennent l'appel d'Amodei ; The Hill, Geoffrey Hinton sur les capacités trompeuses des modèles ; CBS News, la mise en garde de Jacob Coxon ; NPR, sur le départ de Coxon d'Anthropic ; Fortune, ce qui manque à l'alerte de Coxon ; Axios, la réaction du Congrès ; Barchart, état des projets d'introduction en bourse d'OpenAI et Anthropic ; Lipner et Howard, Inside the Windows Security Push, rétrospective vingt ans après (IEEE Security & Privacy) ; Aidan Gomez sur X ; Brian Hall, directeur marketing de Mistral, sur X ; The Information, How Anthropic Clinched $517 Billion in Compute Deals in 11 Months ; David Sacks sur X ; METR, page à propos et politique de financement ; METR, point sur ses financements du 14 août 2026 ; CSIS, le retrait des assureurs face au risque IA.
Pour aller plus loin : Sécurité des agents IA : ce qui fait recette n'est pas ce qui protège et Kimi K3, Xi Jinping à Shanghai : la bascule géopolitique de l'IA
Questions fréquentes
Qu'ont exactement annoncé Amodei, Altman et Musk ?
Dario Amodei a publié un essai proposant un plan en trois étapes pour ralentir la course aux capacités, et engagé Anthropic à donner à des évaluateurs tiers un accès permanent de niveau employé avec droit de publication. Sam Altman a déclaré partager l'analyse et annoncé qu'OpenAI ferait de même, sans détailler. Elon Musk a écrit « Dario is right ». Les trois niveaux d'engagement sont très différents.
Est-ce la première fois que l'industrie de l'IA s'engage sur la sécurité ?
Non. En juillet 2023, sept entreprises signaient huit engagements volontaires avec la Maison-Blanche, rejointes ensuite par neuf autres. Une évaluation publiée en 2025 chiffre le respect moyen de ces engagements à 53 %, avec un score moyen de 17 % sur la sécurisation des poids des modèles et onze entreprises sur seize à zéro sur ce point précis.
Qu'est-ce qu'un évaluateur intégré change vraiment ?
Le point de départ est très bas : les recensements publics ne relèvent qu'un seul cas récent d'accès accordé à un évaluateur externe avant déploiement, et cet accès était limité. Un accès permanent de niveau employé, assorti d'un droit de publier sans validation de l'entreprise, constitue donc un vrai changement de degré, à condition qu'il survive au premier rapport dérangeant.
Pourquoi la Chine est-elle un problème dans ce plan ?
Aucun laboratoire chinois n'y participe, et l'essai d'Amodei conditionne explicitement le ralentissement au maintien de l'avance américaine, jugeant qu'une avance chinoise représenterait un grave danger. Le ralentissement proposé n'est donc pas une pause mondiale mais un rythme que les démocraties s'accordent tant que l'écart se maintient, ce qui laisse entière la question de ce qui se passe si l'écart se réduit.
Le ralentissement sert-il à cacher des pertes avant l'introduction en bourse ?
Les pertes sont réelles, en particulier chez OpenAI, qui brûlerait de l'ordre de 17 milliards de dollars sur l'année sans flux de trésorerie positif attendu avant 2029. Mais la thèse ne tient pas sur trois points : c'est OpenAI qui envisagerait un report, pas Anthropic dont le PDG a écrit l'essai et qui vise toujours une cotation fin 2026 ; le rythme de revenus annualisés d'Anthropic dépasserait 47 milliards avec un premier bénéfice d'exploitation trimestriel attendu dès le troisième trimestre 2026 ; et l'engagement annoncé, ouvrir ses locaux à un évaluateur externe, ne réduit aucun coût d'entraînement. Le chiffre de 517 milliards de dollars d'accords de calcul révélé par The Information le 6 septembre ne change pas ce raisonnement : il est antérieur à l'essai, il agrège un périmètre plus large sur un horizon plus long que les 180 milliards annoncés aux investisseurs, et une entreprise qui a sécurisé 14,8 gigawatts a intérêt à les remplir plutôt qu'à ralentir. Reste une version plus faible et crédible : apparaître comme l'acteur responsable a une valeur à quelques mois d'une cotation.
Un acteur dominant a-t-il déjà vraiment ralenti pour des raisons de sécurité ?
Une fois, de façon documentée : Microsoft en 2002. Après le mémo « Trustworthy Computing » de Bill Gates à la mi-janvier, la division Windows a gelé les fonctionnalités de fin janvier à fin mars pour une revue de sécurité générale, avec 8 500 développeurs formés. La version courante d'un développement arrêté deux mois est une simplification, que les responsables de l'opération corrigent eux-mêmes. Ce qui a produit des effets durables n'est pas l'annonce mais le processus obligatoire qui en est sorti, le Security Development Lifecycle, en vigueur au 1er juillet 2004. Différence notable avec le cas présent : Microsoft n'a demandé à aucun régulateur d'imposer la même chose à ses concurrents.
Cet appel à ralentir n'est-il pas surtout une manœuvre pour bloquer la concurrence ?
C'est la lecture la plus solide, et elle se formule utilement en trois étapes : créer la panique, faire écrire les règles par les acteurs dominants, rendre ces règles trop lourdes pour l'open source. La deuxième étape est avérée, c'est littéralement ce que propose le plan, médiation sur le droit de la concurrence comprise. La troisième reste une prédiction, mais l'essai défend déjà les contrôles à l'export et un durcissement contre la distillation, deux mesures qui pèsent surtout sur les petits acteurs et les modèles à poids ouverts. La première, en revanche, ne se vérifie pas : l'alerte la plus retentissante du moment vient d'un chercheur qui a abandonné ses parts, trois jours avant l'essai. La séquence fonctionne très bien sans panique fabriquée, une inquiétude sincère suffit à être instrumentée.
Que répond le pouvoir politique américain à cette proposition ?
David Sacks, co-président du conseil consultatif du président des États-Unis pour la science et la technologie, a répondu le 13 septembre par un texte très diffusé. Sa position est singulière : il approuve le ralentissement et refuse ce qu'on y attache. Les deux entreprises étant la frontière, elles peuvent ralentir seules, sans suspension du droit de la concurrence, sans processus d'autorisation réglementaire qui prime sur la responsabilité produit, et sans confier à leurs propres évaluateurs la surveillance de concurrents plus petits. Il avance aussi un mobile différent de ceux qui circulent, l'exposition à la responsabilité produit, dans un contexte où les assureurs se retirent du risque IA.
Est-ce que ça change quelque chose pour une entreprise française qui utilise l'IA ?
Pas juridiquement. Un engagement volontaire d'un fournisseur américain ne crée aucune obligation opposable et ne modifie pas vos propres obligations, qui relèvent du cadre européen. En revanche ces engagements vont apparaître dans les argumentaires commerciaux, et la bonne réaction est de demander qui vérifie, avec quel accès, et avec quel droit de publier.
Découvre mes outils
À propos de l'auteur
Delivery Manager à Rennes. Je pilote des projets de transformation digitale, SEO/GEO et accessibilité RGAA pour des clients grands comptes. Ce blog est le reflet de ce que je rencontre sur le terrain.